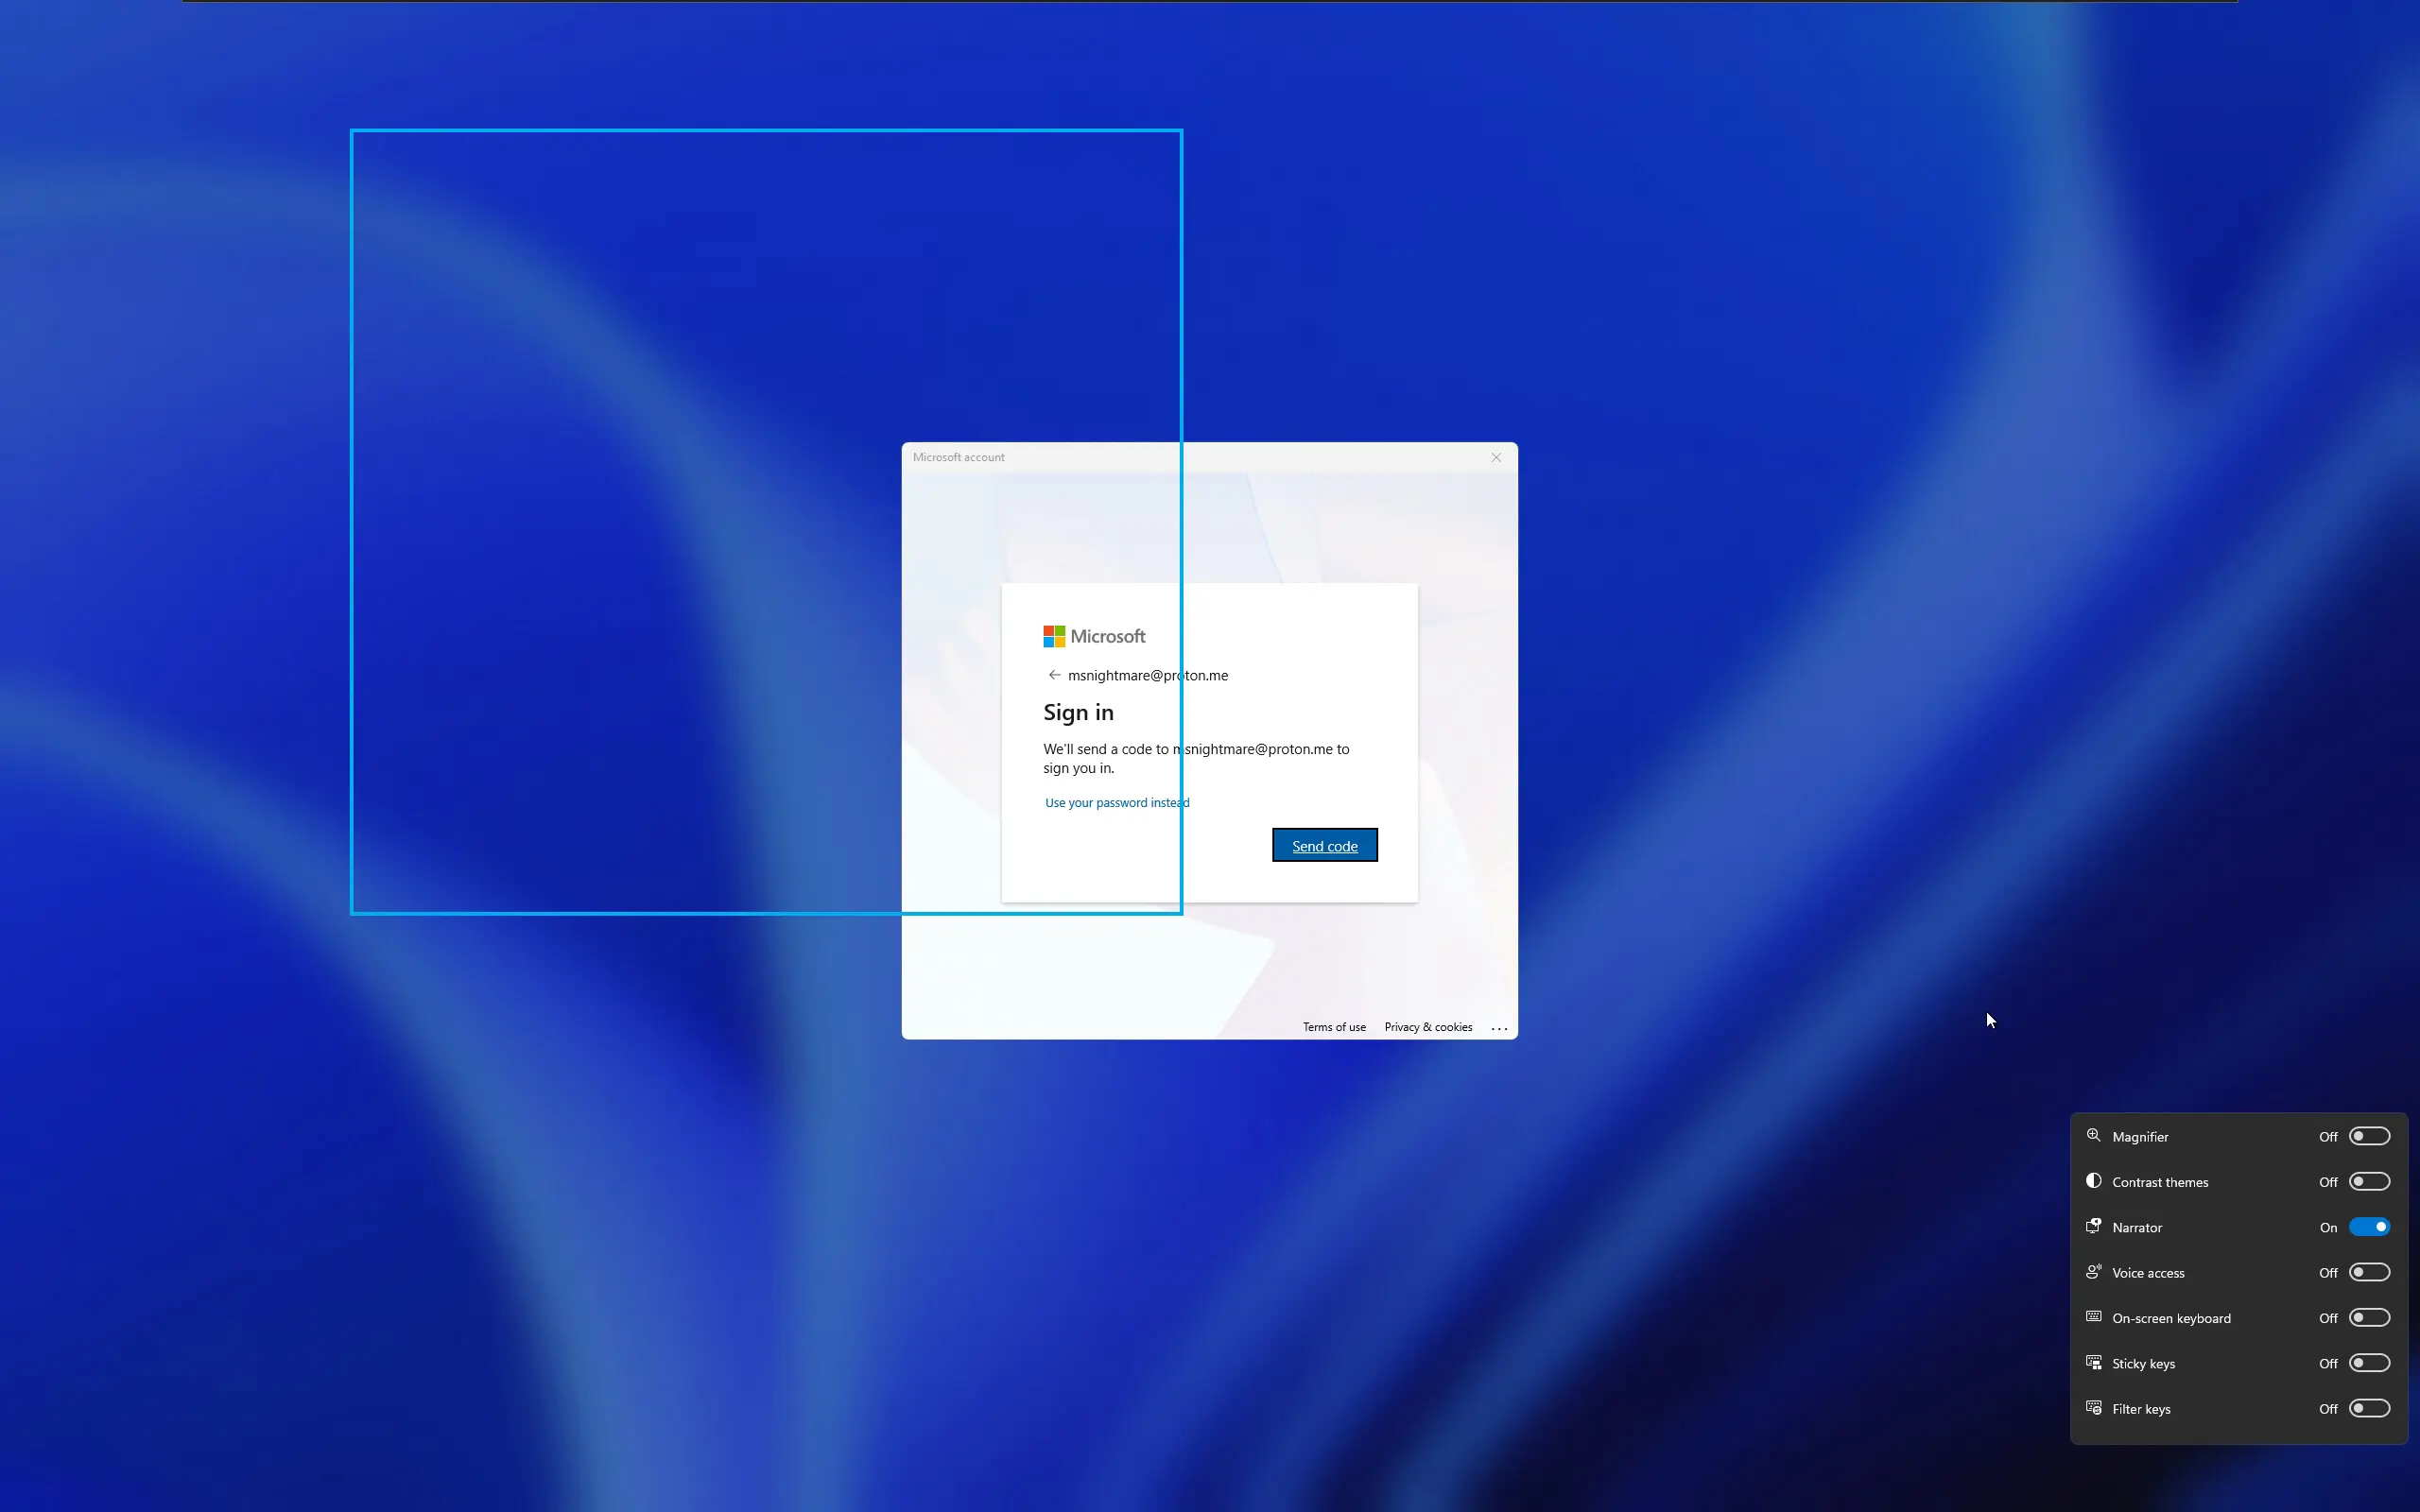
Нова опасна уязвимост засяга Windows 11, а вероятно и Windows 10 – тя позволява на злонамерен потребител частично да заобиколи екрана за заключване, да стартира софтуер от името на влезлия в системата потребител и по всяка вероятност, да получи достъп до неговите данни. Това означава, че дори технологията за криптиране BitLocker няма да може да осигури защита на файловете на потребителя. Уязвимостта е била открита от Абделхамид Насери, който е известен изследовател в областта на сигурността. Той работи с Windows и е известен под псевдонима Nightmare Eclipse: на негова сметка са около десетина открити уязвимости от типа „нулев ден“ в операционната система на Microsoft. За експлоатацията на последната се изисква физически достъп до компютъра, въпреки че екранът за заключване и BitLocker би трябвало да предпазват от такива сценарии. За да се възползвате от уязвимостта е достатъчна само една клавиатура. На екрана за заключване на Windows 11 се избира опцията „Забравен PIN код“, след което трябва да натиснете комбинацията от клавиши Win+U и да стартирате функцията за екранен диктор (Narrator). Прозорецът на програмата ще се окаже скрит зад екрана за заключване, който всъщност служи само като завеса. С помощта на клавиатурата, като задържите клавиша Caps Lock, клавишите със стрелки и Enter можете да взаимодействате с елементите на интерфейса, намиращи се зад него. Например, можете да влезете в менюто „Настройки“ и да извършите неправомерни действия. Може да се настрои функцията за автоматично стартиране, така че да показва съдържанието на свързаното USB устройство и да се вкара флашка с необходимия софтуер. На личния си компютри потребителите обикновено разполагат с администраторски права, което означава, че злонамерен потребител може просто да създаде нов акаунт. Уязвимостта е открита съвсем наскоро и все още не е била подложена на широкомащабни тестове, но според изследователя тя „се проявява изключително стабилно на всички устройства, на които е била тествана“. Атаката работи и в корпоративни мрежи, но само на компютри, регистрирани в системата InTune. Освен това стана ясно също, че е възможно взаимодействие с всички програми, които са били отворени от потребителя преди блокирането на екрана. Това означава, че злонамереният потребител може да получи пълен достъп до абсолютно всякакви данни и софтуер на жертвата. Nightmare Eclipse, който е бивш служител на Microsoft редовно публикува експлойти от типа „нулев ден“, за да окаже натиск върху корпорацията.
В екрана за заключване на Windows 11 e открита уязвимост, която дава достъп до всички данни на компютъра
Нова опасна уязвимост засяга Windows 11, а вероятно и Windows 10 – тя позволява на злонамерен потребител частично да заобиколи екрана за заключване, да стартира софтуер от името на влезлия в системата потребител и по всяка вероятност, да получи достъп до неговите данни. Това означава, че дори тех...
Източник: Kaldata.com
Виж оригиналната статия